
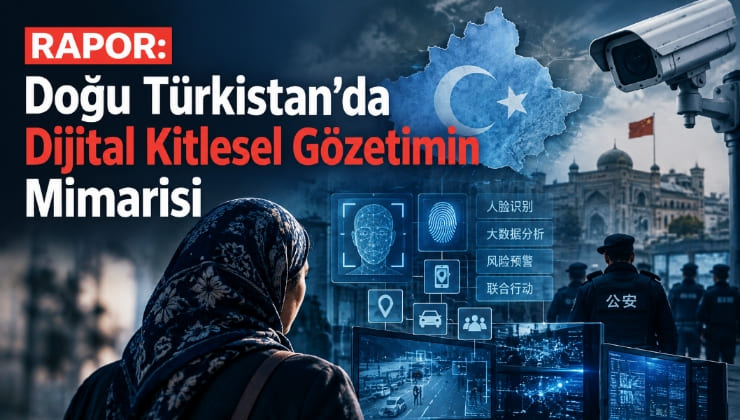
Doğu Türkistan’da yaşayan Uygurlar ve diğer Türk halklarına yönelik gözetim politikalarının teknolojik boyutu, son yıllarda kapsamı giderek genişleyen bir dijital altyapıya dayanıyor.
15 Eylül 2026’da yayımlanan “The Architecture of Digital Mass Surveillance in East Turkestan” başlıklı araştırmada Uyghur Rights Monitor (URM), Çin’in bölgede kullandığı beş farklı dijital platformu inceleyerek bunların birbirinden bağımsız uygulamalar değil, veri toplama, analiz ve polis müdahalesini birbirine bağlayan bütünleşik bir gözetim mimarisinin parçaları olduğunu belirtiyor.
Araştırmanın yazarları Ablet Turdi ve Erk Altay’a göre sistem; hane kayıtları, biyometrik veriler, cep telefonu incelemeleri, kimlik doğrulama, kamu hizmetleri, hareket kayıtları ve tahmine dayalı polislik mekanizmalarını bir araya getiriyor.
URM, incelemesinde özellikle şu beş platforma odaklanıyor:
- Foundation Work Assistant (基础工作小助手)
- Xinjiang Public Security Micro-Police (新疆公安微警务)
- Clean Net Guard (净网卫士)
- iTap (情报合成作战平台)
- Integrated Joint Operations Platform – IJOP (一体化联合作战平台)
Araştırmaya göre bu platformların her biri farklı bir işlev üstleniyor. Ancak bu işlevler bir araya geldiğinde ortaya; verinin toplanması, merkezi sistemlerde birleştirilmesi, kişilerin risk kategorilerine ayrılması ve polis operasyonlarına dönüştürülmesi şeklinde çalışan sürekli bir döngü çıkıyor.
Gözetim evin kapısından başlıyor
URM’nin araştırmasında incelenen Foundation Work Assistant, gözetim zincirinin en temel halkalarından birini oluşturuyor.
Uygulama; toplum polisi, yardımcı polisler, “grid worker” olarak tanımlanan saha görevlileri ve Fanghuiju programı kapsamında bölge sakinlerinin evlerinde görev yapan kadrolar tarafından kullanılıyor.
Sistemin temel prensibi, Çince “bir haneyi, bir odayı, bir kişiyi bile atlamamak” şeklinde ifade edilen yaklaşım üzerine kuruluyor.
Görevliler uygulama aracılığıyla belirli konutlara, apartmanlara, yurtlara, köylere veya misafirhane kümelerine yönlendiriliyor. Adrese gidildiğinde GPS konumu kaydediliyor; QR kod aracılığıyla kayıtlı adres bilgileri çağrılıyor ve evde bulunan kişiler hakkında bilgi toplanıyor.
Uygulama üzerinden fotoğraf yüklenebiliyor ve saha ziyaretiyle ilgili standart formlar dolduruluyor.
Böylece bir ev ziyareti yalnızca anlık bir kontrol olmaktan çıkıyor. Ziyaretin nerede, ne zaman ve kim tarafından yapıldığı, evde kimlerin bulunduğu ve kayıt dışı kişilerin olup olmadığı gibi bilgiler dijital bir veri setine dönüşüyor.
Sistemin yöneticiler için oluşturulan arka uç paneli ise saha görevlilerinin konumlarını, ziyaret zamanlarını ve çalışma performanslarını takip etmeye imkân veriyor. URM’ye göre sınır veya farklı idari bölgelerle bağlantılı kayıtlar başka polis merkezlerine de aktarılabiliyor.
Bu yapı, nüfus sayımı ile istihbarat toplama arasındaki sınırı ortadan kaldırıyor. İnsanların nerede yaşadığı, kimin hangi eve taşındığı veya bir konutta kimin bulunduğu sürekli güncellenen ve kamu güvenlik makamlarının erişimine açık bir veri kaydına dönüşüyor.
Kamu hizmetleri de veri üretim mekanizmasına dönüşüyor
Gözetim yalnızca polislerin ev ziyaretleriyle sınırlı değil.
URM’nin incelediği Xinjiang Public Security Micro-Police, WeChat üzerinden çalışan bir mini program olarak 89 farklı polislik ve idari hizmeti tek bir arayüzde topluyor.
Hizmetler arasında nüfus kayıt işlemleri, kimlik kartları, ehliyet ve araç işlemleri, geçici ikamet işlemleri ve sınır bölgelerine ilişkin izinler bulunuyor.
Kullanıcıların gerçek kimlikleriyle kayıt olması gerekiyor.
Sistem ayrıca elektronik kimlik belgelerini destekliyor. Bu belgeler otel girişleri, posta hizmetleri, araç kontrolleri ve çeşitli resmi işlemlerde kullanılabiliyor.
Ancak araştırmaya göre elektronik belgenin görüntülenmesi sırasında yüz tanıma doğrulaması gerekiyor. Böylece sıradan bir resmi işlem, aynı zamanda kimlik ile biyometrik verinin eşleştirildiği yeni bir veri noktası haline geliyor.
URM’nin aktardığı verilere göre Temmuz 2022’den itibaren sistemde yaklaşık 23,6 milyon kullanıcı ziyareti, yaklaşık 3,98 milyon tamamlanmış işlem ve 2,35 milyondan fazla elektronik belge görüntüleme kaydı bulunuyor.
Platformun Xinjiang hükümet hizmetleri platformuyla ortak kullanıcı sistemi kullandığı ve daha geniş kamu güvenliği büyük veri altyapısıyla bağlantılı olduğu da araştırmada belirtiliyor.
Bu durum, vatandaşın devletle kurduğu günlük ilişkinin aynı zamanda sürekli bir veri üretim sürecine dönüşebileceğini gösteriyor.
Cep telefonu kişisel alan olmaktan çıkıyor
Gözetim mimarisinin bir diğer ayağı ise cep telefonları.
Clean Net Guard (净网卫士) adlı Android uygulaması, URM araştırmasına göre cihazdaki dosyaları taramak ve yasaklı içerik olarak belirlenen dosyaları tespit etmek amacıyla kullanılıyor.
Araştırmaya göre uygulama cihazın depolama alanını tarayabiliyor; dosya adı, dosya yolu, dosya boyutu ve dijital parmak izi niteliğindeki MD5 değerleri gibi bilgileri işleyebiliyor.
Bunlar uzaktaki bir sunucuda bulunan yasaklı dosya listesiyle karşılaştırılıyor.
Uygulamanın ayrıca cihazın IMEI, MAC ve IMSI gibi tanımlayıcılarını ve cihazın üretici/model bilgilerini topladığı aktarılıyor.
URM’nin araştırmasında, uygulamanın bazı durumlarda tespit edilen dosyalara ilişkin ekran görüntüsü oluşturabildiği ve işaretlenen içeriği cihazdan silebildiği belirtiliyor. Uygulamanın veri gönderdiği sabit sunucu adresinin ise Landasoft’un iTap ürün ailesiyle bağlantılı olduğu ifade ediliyor.
Bu nedenle araştırmanın ortaya koyduğu mimaride cep telefonu yalnızca bir iletişim aracı değil; aynı zamanda kişinin dijital davranışlarının denetlendiği bir gözetim noktası haline geliyor.
Veriler merkezi sistemlerde birleştiriliyor
Gözetim sisteminin asıl gücü ise tek tek verilerin toplanmasından ziyade farklı veri kaynaklarının birbiriyle ilişkilendirilmesinden geliyor.
Bu noktada URM’nin araştırması iTap platformunu öne çıkarıyor.
Shanghai Landasoft Data Technology tarafından geliştirildiği belirtilen iTap, farklı kamu güvenliği sistemlerinden gelen verileri analiz etmek üzere tasarlanmış bir istihbarat platformu olarak tanımlanıyor.
Platform; kişileri, telefonları, araçları, konumları, otel kayıtlarını, internet kafe kullanımını, demiryolu ve havayolu kayıtlarını ve diğer hareket verilerini birbiriyle ilişkilendirebiliyor.
Araştırmada şirket materyallerine dayanılarak iTap’ın yaklaşık 54 milyon “yüksek riskli kişi” kaydını ve 30 milyara kadar hareket/rota kaydını indeksleyebildiği belirtiliyor. Bu verilerin Çin’in 10’dan fazla eyaletindeki kamu güvenliği ve sosyal veri kaynaklarından geldiği aktarılıyor.
Sistemin amacı yalnızca “bu kişi kim?” sorusuna cevap vermek değil.
Örneğin bir kişinin gerçek kimliğinin çevrimiçi bir takma adın arkasından tespit edilmesi, aynı otelde konaklayan kişilerin bulunması, ortak araç veya telefon bağlantılarının çıkarılması ya da daha önce bilinmeyen sosyal ilişkilerin haritalandırılması gibi analizler yapılabiliyor.
Böylece farklı zamanlarda ve farklı kurumlarda oluşan küçük veri parçaları bir araya getirilerek kişinin kapsamlı bir dijital profili oluşturulabiliyor.
iTap’tan IJOP’a: Veriden polis müdahalesine
URM’nin araştırmasında IJOP – Integrated Joint Operations Platform bu mimarinin operasyonel ayağı olarak tanımlanıyor.
IJOP’un, Çin Elektronik Teknoloji Grubu’nun (CETC) iştiraki Hebei Far-East Communication System Engineering tarafından geliştirildiği belirtiliyor.
Sistem; saha polislerinin topladığı bilgilerin yanı sıra yüz tanıma sistemleri, Wi-Fi tarama altyapısı, araç kontrol noktaları, ziyaretçi yönetim sistemleri, kargo kayıtları, akaryakıt istasyonlarındaki gerçek isim sistemleri, baz istasyonu bilgileri ve çeşitli hükümet veri tabanlarından gelen verileri bir araya getiriyor.
Bu kayıtlar kişinin ulusal kimlik numarasıyla ilişkilendiriliyor.
Ardından sistem, “mikro ipuçları” olarak tanımlanan göstergeleri arıyor ve belirli eşikler aşıldığında polis birimlerine uyarılar gönderiyor.
Bu uyarılar ev ziyareti, sorgulama, araç kontrolü, cep telefonu incelemesi veya aile üyeleri hakkında ek bilgi toplama gibi işlemlere yol açabiliyor.
Dolayısıyla sistem tek yönlü işlemiyor.
Veri → analiz → uyarı → polis müdahalesi → yeni veri
şeklinde devam eden bir döngü oluşuyor.
Her polis kontrolü yeni bilgiler üretiyor ve bu bilgiler sonraki analizlerde kullanılabiliyor.
36 “kişi tipi” üzerinden risk sınıflandırması
IJOP’un en dikkat çekici özelliklerinden biri, URM’nin aktardığı araştırmaya göre kişileri 36 farklı “kişi tipi” kapsamında sınıflandırabilmesi.
Human Rights Watch’ın daha önce yaptığı IJOP incelemeleri de sistemin çeşitli kişisel, sosyal ve davranışsal göstergeleri kullanarak güvenlik açısından şüpheli kabul edilen kişileri belirlediğini ortaya koymuştu.
URM’nin 2026 tarihli araştırmasına göre söz konusu göstergeler arasında:
- izinsiz Hac ziyareti,
- resmi olmayan imamlık,
- gözetim sisteminin “dışında” kalma,
- akıllı telefon kullanımını bırakma,
- olağandışı elektrik tüketimi,
- komşularla sosyalleşmeme,
- beklenmedik hareketlilik,
- kişi-telefon uyuşmazlıkları,
- kişi-araç uyuşmazlıkları
gibi unsurlar yer alabiliyor.
Bu göstergelerin dikkat çekici tarafı, bazılarının doğrudan bir suç eylemi olmaması.
Sistem, günlük hayatın bazı unsurlarını istatistiksel veya algoritmik olarak “risk” göstergesine dönüştürüyor.
Böylece dini faaliyetler, sosyal ilişkiler, telefon kullanımı, seyahat ve gündelik davranışlar güvenlik analizinin konusu haline geliyor.
Gözetim yalnızca tek bir kurumun işi değil
URM’nin araştırması, sistemin arkasında yalnızca Çin devlet kurumlarının bulunmadığını; farklı teknoloji şirketlerinin ve teknoloji tedarikçilerinin de bu ekosistemin çeşitli aşamalarında rol aldığını belirtiyor.
Araştırmaya göre China Electronics Technology Group Corporation (CETC) bu yapının merkezindeki devlet şirketlerinden biri.
CETC’nin iştiraki Hebei Far-East Communication System Engineering’in IJOP’u, bir başka iştiraki Xinjiang Lianhai Chuangzhi’nin ise Xinjiang Public Security Micro-Police platformunu geliştirdiği aktarılıyor.
Özel sektör şirketlerinden Shanghai Landasoft Data Technology, iTap ve Clean Net Guard ile ilişkilendiriliyor.
Beijing Hi-Target Navigation Technology ise Foundation Work Assistant’ın geliştirilmesinde yer alan şirketlerden biri olarak gösteriliyor.
Araştırmada ayrıca yüz tanıma teknolojilerinde SenseTime, SenseNets, Megvii ve Intellifusion gibi şirketlerin; kamera altyapısında Hikvision ve NetPosa’nın; ses tanıma teknolojilerinde ise iFlytek’in rol aldığı belirtiliyor.
URM, ABD merkezli Thermo Fisher Scientific şirketinin de Doğu Türkistan’daki kamu güvenliği birimlerinin kullandığı DNA dizileme teknolojileriyle ilişkilendirildiğini aktarıyor.
Bu nedenle raporun ortaya koyduğu tablo, tek bir yazılım veya tek bir şirketten ibaret değil.
Biyometrik veri toplama, konumlandırma, yüz tanıma, cep telefonu analizi, veri depolama, istihbarat analizi ve polislik faaliyetleri farklı teknolojilerin aynı sistem içerisinde birbirine bağlanmasıyla mümkün hale geliyor.
Biyometrik veriler sistemin temelini oluşturuyor
Doğu Türkistan’daki gözetim altyapısının daha geniş çerçevesinde biyometrik veriler önemli bir yer tutuyor.
URM, bölgede uygulanan “Physicals for All” gibi programlarla DNA, iris taraması, parmak izi, yüz görüntüsü ve ses örnekleri dahil olmak üzere çeşitli biyometrik bilgilerin toplandığını belirtiyor.
Bu verilerin kimlik, hareket, iletişim ve davranış bilgileriyle birleştirilmesi, bireyin yalnızca kim olduğunu değil; nerede bulunduğunu, kimlerle bağlantılı olduğunu, hangi hizmetleri kullandığını ve hangi davranışların sistem tarafından “riskli” kabul edildiğini izlemeye imkân sağlayan geniş bir veri ekosistemi meydana getiriyor.
Verinin dolaşımı sınırları aşıyor
Araştırmada dikkat çekilen bir diğer unsur, verilerin yalnızca yerel polis merkezlerinde tutulmaması.
iTap’ın “Tactical Alliance” olarak tanımlanan yapısı sayesinde farklı şehirler ve güvenlik birimleri arasında istihbarat, vaka bilgileri, yüksek riskli kişi verileri, hareket kayıtları ve analiz yöntemlerinin paylaşılabildiği belirtiliyor.
Bu durum Doğu Türkistan’da toplanan verilerin yalnızca bölgesel bir güvenlik sistemi içerisinde değerlendirilmesi yerine, Çin’in daha geniş kamu güvenliği ağının parçası olabileceği anlamına geliyor.
Sistem nasıl bir döngü oluşturuyor?
URM’nin çalışmasındaki bulgular bir araya getirildiğinde sistemin işleyişi kabaca beş aşamada özetlenebiliyor:
1. Veri toplama
Ev ziyaretleri, kimlik işlemleri, biyometrik doğrulamalar, cep telefonları, kameralar, araç kontrol noktaları ve kamu hizmetleri üzerinden veri toplanıyor.
2. Kimliklendirme
Toplanan bilgiler kişinin kimlik numarası, telefon numarası, cihazı, adresi ve diğer kayıtlarıyla ilişkilendiriliyor.
3. Birleştirme ve analiz
iTap gibi platformlar farklı veri tabanlarından gelen bilgileri birleştirerek kişi, hareket, ilişki ve olay ağları oluşturuyor.
4. Risk sınıflandırması
IJOP gibi sistemler belirli davranışları veya veri kombinasyonlarını güvenlik açısından anlamlandırarak kişileri çeşitli kategoriler içerisinde değerlendiriyor.
5. Polis müdahalesi
Sistem tarafından üretilen uyarılar saha görevlilerine iletiliyor. Ev ziyareti, sorgulama, araç veya telefon kontrolü gibi yeni işlemler gerçekleştiriliyor.
Ve bu müdahaleler sırasında yeniden veri toplanıyor.
Böylece döngü yeniden başlıyor.
Teknoloji, idari mekanizmanın parçası haline geliyor
Uyghur Rights Monitor’un temel tezi, Doğu Türkistan’daki dijital gözetim sisteminin yalnızca insanların izlenmesine hizmet eden bir teknoloji altyapısı olmadığı yönünde.
Araştırmaya göre sistem; idari işlemleri, nüfus kayıtlarını, biyometrik doğrulamayı, dijital cihazları ve polislik faaliyetlerini tek bir veri ekosisteminde birleştiriyor.
Bu nedenle otelde kimlik göstermek, devlet hizmetlerinden yararlanmak, bir evde ikamet etmek, cep telefonu taşımak veya belirli bir sosyal ve dini faaliyette bulunmak gibi günlük eylemler aynı zamanda veri üretimine dönüşüyor.
URM, bu yapının özellikle Uygurlar ve diğer Türk halklarına yönelik daha geniş baskı ve kontrol politikaları bağlamında değerlendirilmesi gerektiğini savunuyor.
Araştırmanın sınırları
URM, çalışmasının açık kaynak araştırma yöntemlerine dayandığını belirtiyor.
IJOP ve Clean Net Guard için daha önce Human Rights Watch ve Open Technology Fund tarafından gerçekleştirilen tersine mühendislik, kaynak kodu analizi ve uygulama izinlerinin incelenmesi gibi araştırmalardan yararlanılırken; iTap, Xinjiang Public Security Micro-Police ve Foundation Work Assistant hakkında Çincedeki resmi belgeler, şirket kayıtları, ihale dokümanları, yazılım telif kayıtları, ürün açıklamaları ve yerel yönetim kaynakları incelenmiş.
URM aynı zamanda önemli bir metodolojik sınırlamaya da dikkat çekiyor: Araştırmacılar incelenen bütün uygulamaları doğrudan elde edip tersine mühendislik yoluyla test edememiş. Özellikle iTap, Xinjiang Public Security Micro-Police ve Foundation Work Assistant hakkındaki bazı sonuçlar resmi Çin kaynaklarında açıklanan işlevlere ve açık kaynak materyallere dayanıyor.
Bu nedenle rapordaki bulgular, farklı kaynaklardan elde edilen belgelerin bir araya getirilmesiyle oluşturulan bir araştırma çerçevesi olarak okunmalı.
Sonuç: Gözetimden daha fazlası
Uyghur Rights Monitor’un 15 Eylül 2026 tarihli araştırması, Doğu Türkistan’daki dijital gözetim sisteminin tek bir kamera ağı veya tek bir polis uygulamasından oluşmadığını ortaya koyuyor.
Foundation Work Assistant evlere giren veri toplama mekanizmasını; Xinjiang Public Security Micro-Police kamu hizmetlerini ve kimlik doğrulamayı; Clean Net Guard cep telefonlarını; iTap büyük veri analizini; IJOP ise analiz sonuçlarının polis operasyonlarına dönüştürülmesini temsil ediyor.
Bu sistemlerin birbirine bağlanmasıyla ortaya çıkan yapı, günlük yaşamın çok farklı alanlarından sürekli veri üreten bir gözetim zinciri oluşturuyor.
Evde kimin yaşadığı, kişinin hangi telefon cihazını kullandığı, hangi resmi hizmetten yararlandığı, hangi bölgelerde bulunduğu, kimlerle bağlantı kurduğu, hangi araçla seyahat ettiği veya belirli bir davranışın sistem tarafından nasıl yorumlandığı aynı büyük veri ekosisteminin parçaları haline gelebiliyor.
Bu nedenle URM’nin araştırmasının ortaya koyduğu temel mesele yalnızca “Çin, Doğu Türkistan’da insanları izliyor mu?” sorusu değil.
Daha kapsamlı soru şu:
Günlük hayatın ürettiği veriler, nasıl merkezi bir istihbarat sistemine dönüştürülüyor ve bu sistem tarafından nasıl polislik faaliyetlerine çevriliyor?
Araştırmanın ortaya koyduğu beş platform, bu soruya teknik bir yanıt sunuyor: Veri evlerden, telefonlardan, kameralardan ve resmi işlemlerden toplanıyor; merkezi sistemlerde birleştiriliyor; algoritmik ve analitik araçlarla işleniyor; ardından polis müdahalesine dönüşüyor. Müdahalenin kendisi ise yeni veriler üreterek sistemi yeniden besliyor.
Böylece dijital gözetim, ayrı bir teknoloji uygulaması olmaktan çıkarak günlük hayatın idari altyapısına yerleşiyor.
Kaynak: Ablet Turdi & Erk Altay, The Architecture of Digital Mass Surveillance in East Turkestan, Uyghur Rights Monitor, 15 Eylül 2026.